Опубликовано:
Mandiant описала LLMJacking: счета жертв доходили до $1 млн за украденные ключи
Mandiant расследовала инциденты LLMJacking: злоумышленники крадут облачные токены и ключи к LLM, включают платные модели и перепродают доступ. Счета доходили до $1 млн.
Google Threat Intelligence Group и Mandiant описали LLMJacking — схему, в которой злоумышленники захватывают корпоративный доступ к языковым моделям и перепродают его. В 2026 году Mandiant расследовала несколько таких инцидентов у компаний из финансовой отрасли, розничной торговли, технологий и транспорта в Северной и Южной Америке, а также в Азиатско-Тихоокеанском регионе. У отдельных организаций счета за чужую работу с моделями превышали $100 000 за сутки, а накопленная сумма до отзыва доступа доходила до $1 млн.
Цель атакующих — бэкенд-ресурсы моделей: они ищут открытые наружу LLM-эндпоинты или добывают действующие API-ключи. Основной путь входа: украденные облачные токены, включая ключи IAM, ключи сервисных аккаунтов, GitHub PAT и активные сессионные токены. В одном из случаев группа UNC6993 получила доступ к облачному инстансу через неверно настроенный ключ сервисного аккаунта и открыла себе доступ к LLM API, а также держала страницу-клон, собиравшую токены пользователей. Получив доступ, злоумышленники включают LLM-сервисы в проекте жертвы, создают новые ключи и запускают массовый инференс.
Изображение: Google Cloud Blog
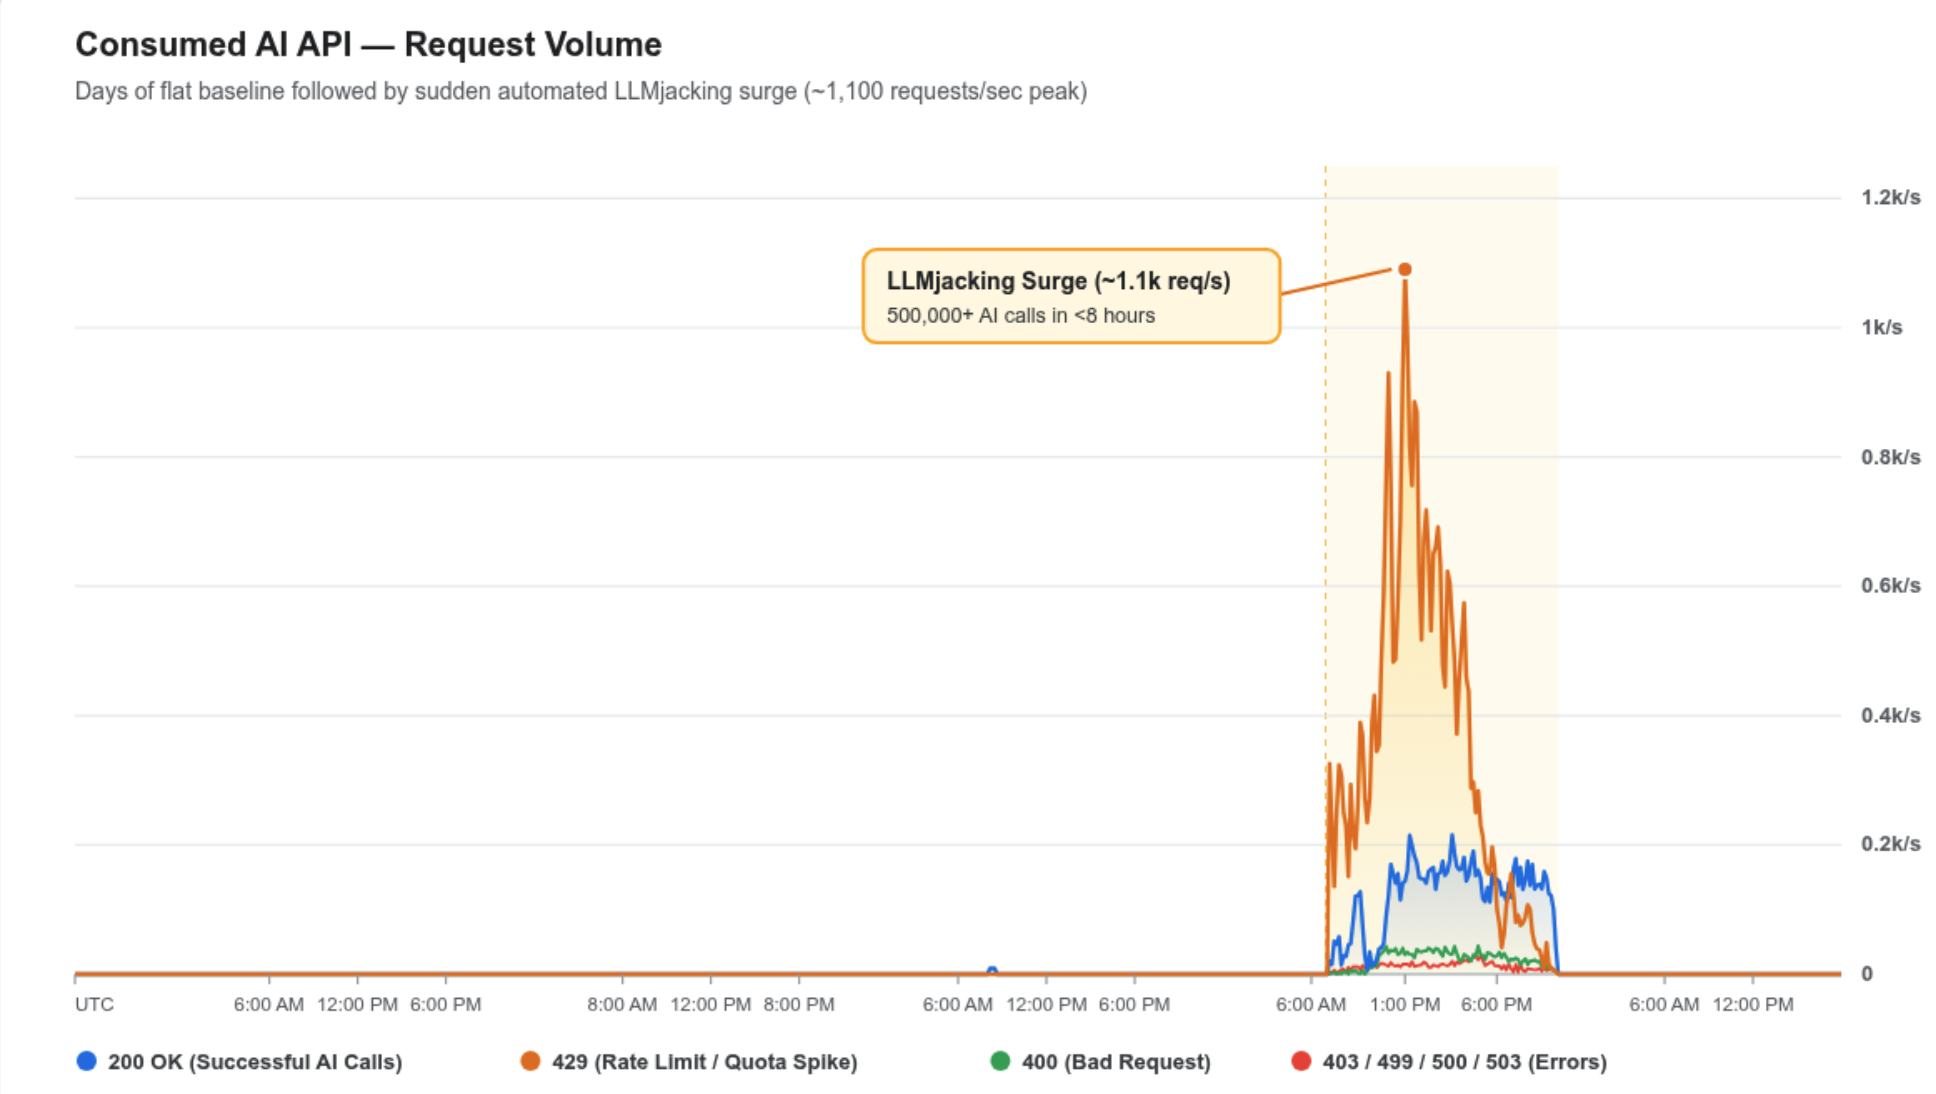
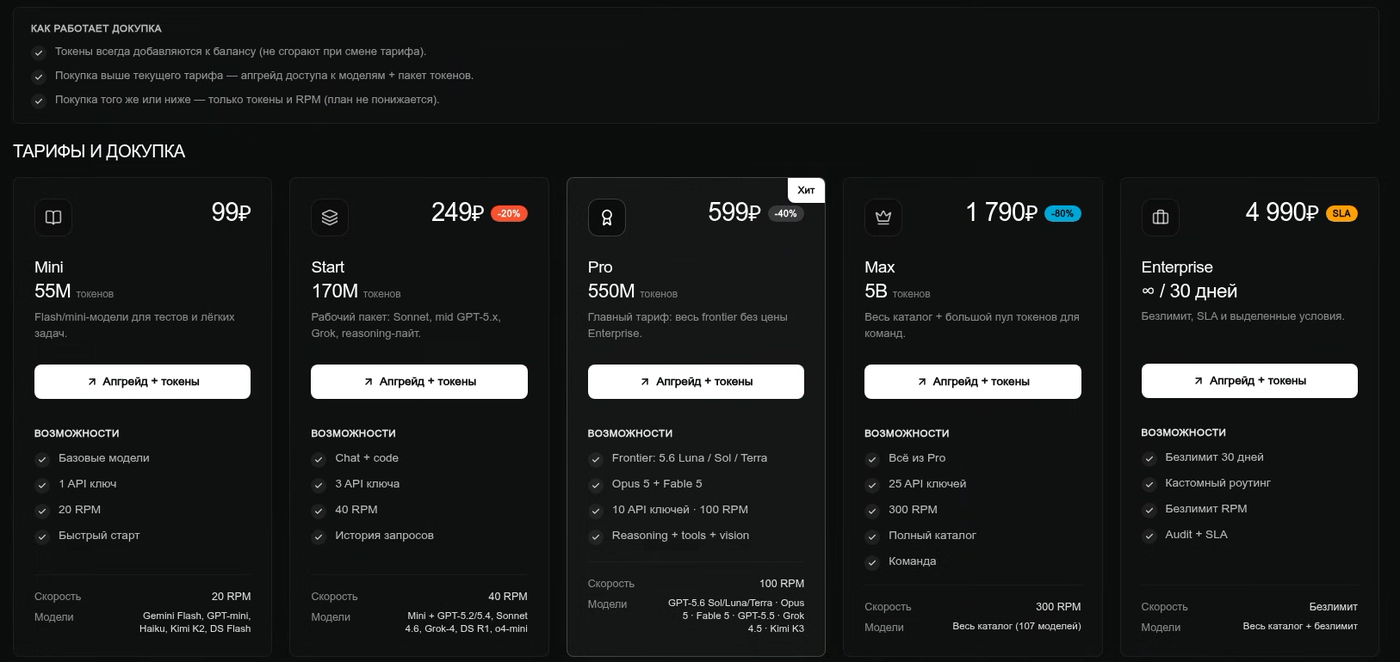
Дальше доступ монетизируют через LLM Mixers — подпольные шлюзы, которые проксируют, объединяют и перепродают чужие квоты. В одном из инцидентов сервис jet-night.com выполнил более 500 000 вызовов LLM API менее чем за восемь часов и переложил на жертву почти $1 млн расходов на токены. Подписка Jet Night с безлимитными токенами стоила около $60 в месяц, тогда как сопоставимый розничный уровень обычно стоит $100–250.
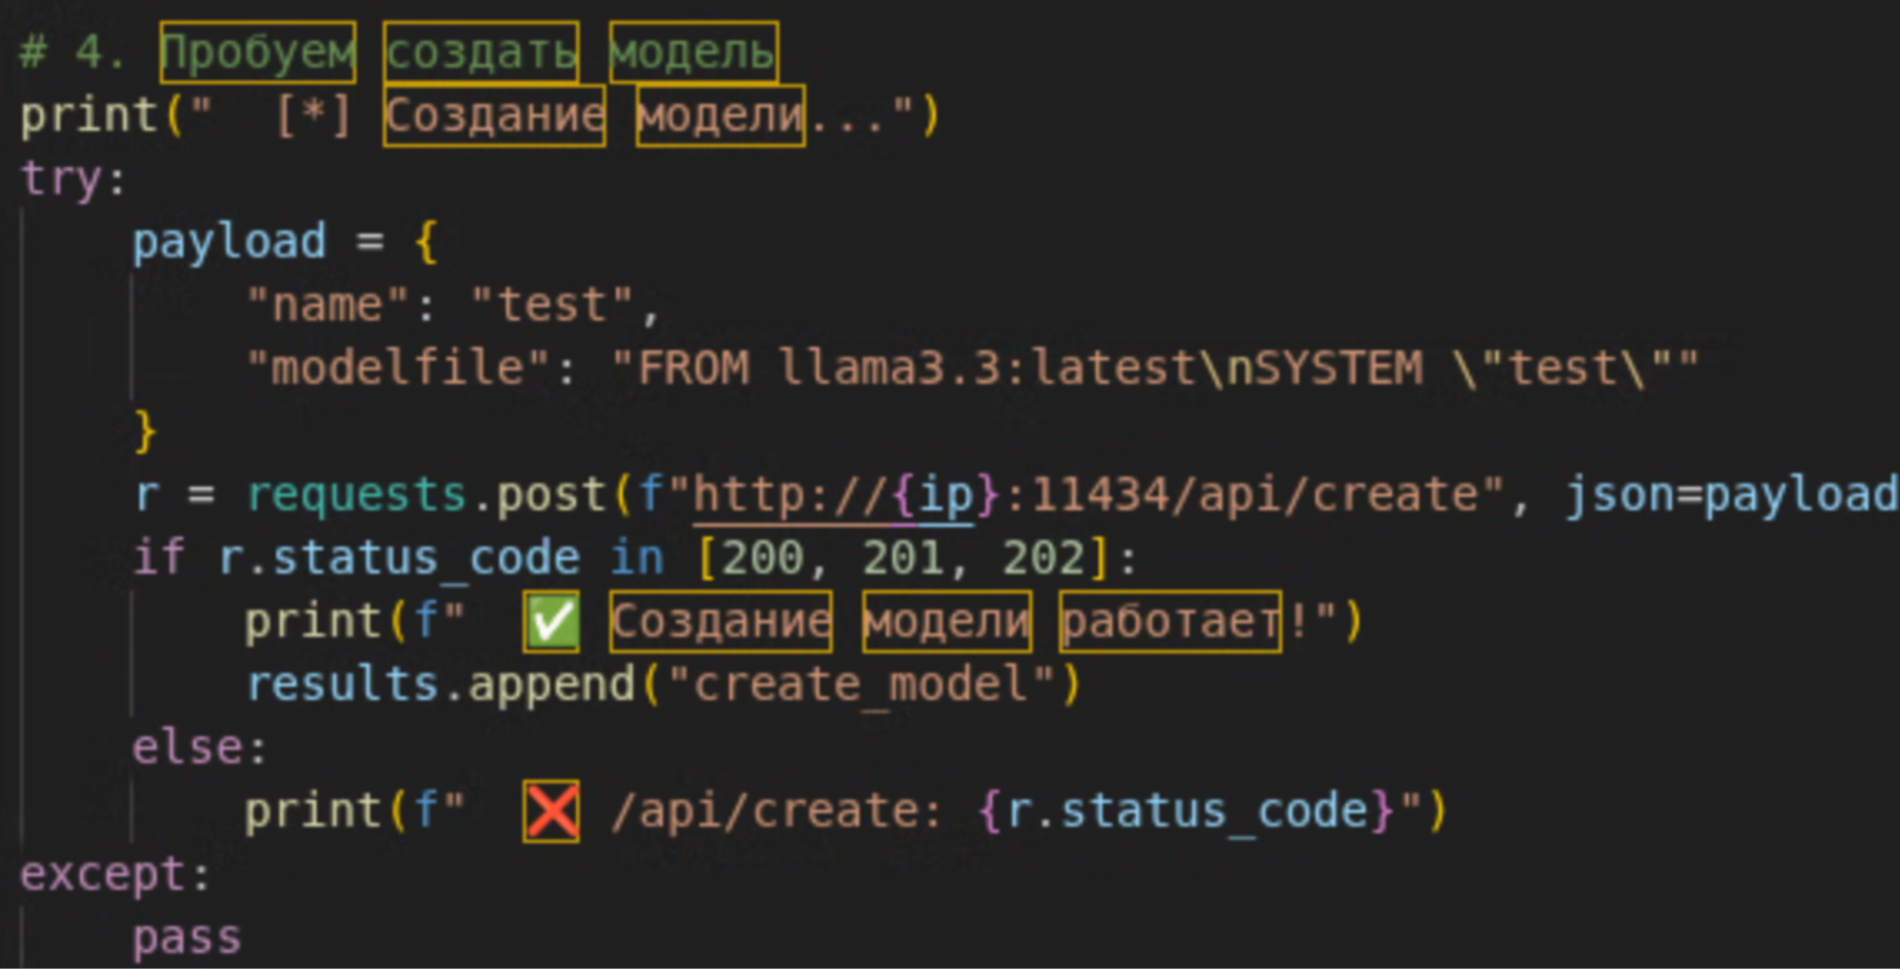
Чтобы не попасться, атакующие проверяли украденные ключи одиночными запросами с max_tokens=1: такие микрозапросы не поднимают тревогу в системах обнаружения. В другом расследовании злоумышленники подняли привилегии через шлюз LiteLLM, использовав уязвимость CVE-2026-40217 в эндпоинте /key/regenerate и превратив обычный Virtual Key в административный PROXY_ADMIN.
Изображение: Google Cloud Blog
Изображение: Google Cloud Blog
GTIG ожидает, что LLMJacking будет вытеснять майнинг на чужих мощностях: украденные квоты дают высокую маржу сразу. Рекомендации защитникам — не выдавать облачным сервисам права сверх нужных, хранить и ротировать ключи в единой системе управления секретами, сканировать репозитории на утёкшие ключи, ставить лимиты и бюджеты на LLM API, следить за низкообъёмными проверочными запросами и изменениями в настройках логирования.