Google закрыла ботнет XCPE на 1,3 млн ТВ-приставок и отключила Videostrong
Google вместе с партнёрами отключила бэкдор XCPE, который объединил в ботнет более 1,3 млн ТВ-приставок. Производителя Videostrong лишили права выпускать сертифицированные Android-устройства.
Google вместе с партнёрами закрыла бэкдор XCPE, который объединил в ботнет более 1,3 млн ТВ-приставок. Google Threat Intelligence Group с высокой уверенностью связывает вредоносное ПО с производителем Videostrong Technology: по оценке Google, компания сама разработала и встроила бэкдор, чтобы зарабатывать на заражённых устройствах.
Бэкдор стоял в системном разделе прошивки и работал с правами android.uid.system. Если пользователь удалял его, после перезагрузки пакет возвращался из раздела /oem/. Сначала устройство по HTTP забирало настройки с сервера, потом держало постоянное соединение по MQTT и получало команды.
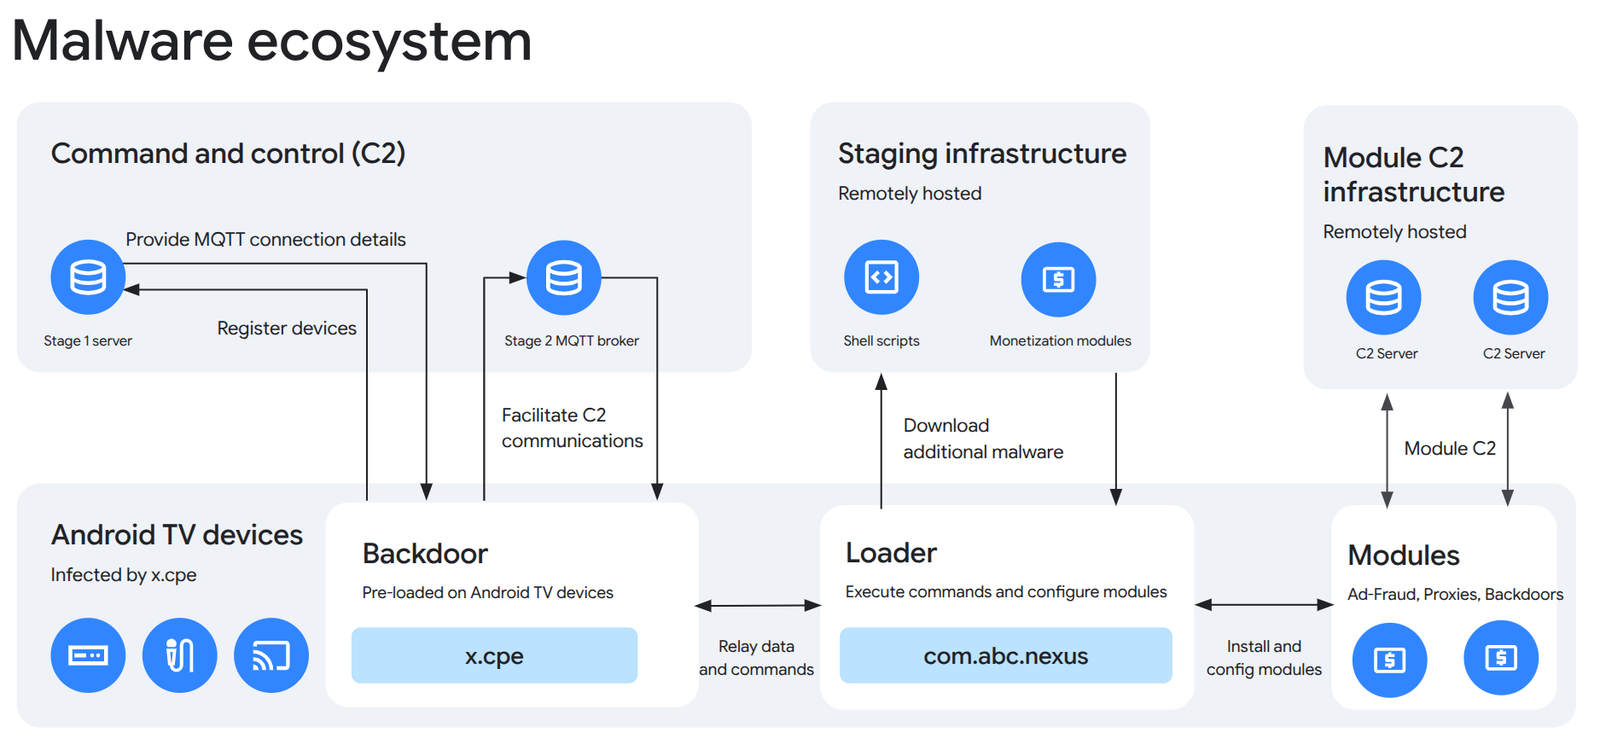
Изображение: Google Cloud Blog
Команды включали тихую установку приложений, отключение Google Play Protect, выполнение shell-команд, снятие скриншотов экрана и разведку сети. Дальше на устройство подгружались платные модули: одни делали из приставки выходной узел residential proxy (Linkfog, AppSalt от Honeygain), другие крутили рекламное мошенничество. Кроме приставок, заражались телемедицинские терминалы, караоке-машины и цифровые вывески.
Google подала иски и отключила домены и серверы, через которые Videostrong управляла ботнетом, а также C2-домены более десятка семейств малвари, которые грузились через этот бэкдор. По оценке компании, это отрезало организаторов от как минимум 10 млн других заражённых устройств. Videostrong запретили выпускать сертифицированные Android-устройства и поставлять софт другим сертифицированным производителям.

Изображение: Google Cloud Blog

Изображение: Google Cloud Blog
Вместе с Google работали Национальное полицейское агентство Японии, Lumen, HUMAN Security, Plume, Synthient и TrendAI. Google также изменила процедуру проверки прошивок: производитель обходил тесты и загружал код после первой загрузки устройства, теперь проверки должны закрыть эту лазейку.